


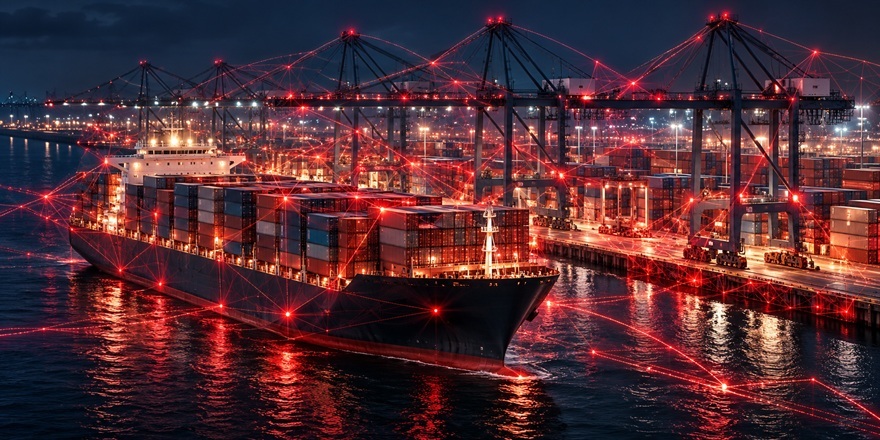
Milyon Dolarlık Fidye Listesinde Türk Firması da Var
n0n adlı siber suç grubu, Asyaport’un da aralarında bulunduğu 38 denizcilik ve lojistik kuruluşuna ait verileri yayımlamamak için milyonlarca dolar fidye istedi.
Siber tehdit istihbaratı kuruluşu SOCRadar, n0n adlı veri hırsızlığı ve şantaj grubunun, 18 ülkede faaliyet gösteren 38 denizcilik ve lojistik kuruluşunu karanlık ağdaki veri sızıntısı sitesinde listelediğini açıkladı.
Grubun 12 Ekim 2026’da tek seferde yayımladığı listede konteyner terminalleri, liman işletmeleri, armatörler, konteyner hatları, liman bilgi teknolojileri sağlayıcıları, acenteler ve lojistik şirketleri yer aldı. Türkiye’den Asyaport da grubun adını açıkladığı kuruluşlar arasında gösterildi.
n0n, söz konusu kuruluşlara ait olduğunu öne sürdüğü verileri 19 Ekim 2026 saat 13.27 UTC’ye kadar yayımlamakla tehdit etti. SOCRadar tarafından incelenen taleplerde fidye tutarlarının 2,4 milyon dolardan 14 milyon dolara kadar çıktığı ve ödemelerin her kuruluş için ayrı Bitcoin adreslerine yapılmasının istendiği belirtildi.
Ancak habere konu olan 38 kuruluştan hiçbiri, SOCRadar’ın raporunun yayımlandığı tarihte sistemlerinin ele geçirildiğini veya n0n grubunun iddia ettiği verilere sahip olduğunu kamuoyuna doğrulamamıştı. Bu nedenle grubun ileri sürdüğü siber saldırı ve veri hırsızlığı iddiaları bağımsız olarak teyit edilmiş değil.
Asyaport da listede
Grubun hedef aldığını öne sürdüğü liman ve terminal işletmeleri arasında Asyaport’un yanı sıra Santos Brasil, Portonave, Superterminais, MGNP, BNCT, Pusan Newport Company, TTI Algeciras, Eurogate Tanger, NCT Kandla, Nam Dinh Vu Port ve NEOM Ports bulunuyor.
Listede Ocean Network Express, CULines, T.S. Lines, Polaris Shipping, Dong-A Tanker, Samjoo Maritime, Korea Ferry, Camellia Line, Tsuneishi/Kambara Kisen ve Samudera gibi deniz taşımacılığı şirketleri de yer aldı.
GNCNet/DGT Busan, GCS Kuwait, ILCS Pelindo, HPC Hamburg Port Consulting ve T2S ise liman bilgi teknolojileri, elektronik veri değişimi ve terminal sistemleri alanında faaliyet gösteren kuruluşlar olarak listelendi.
Diğer kuruluşlar arasında Saehan Marine, EUSU Logistics, BKH ICD, April Asia, GlobalNet LCL, Yusen Logistics Hong Kong, Premier Alliance ve BMT IQ’nun yanı sıra ZPMC, Apical Group ve Dongkuk Steel bulunuyor. Güney Kore, 12 kuruluşla listedeki en yoğun ülke konumunda.
Ortak sistem ihtimali araştırılıyor
SOCRadar’ın incelemesine göre paylaşılan verilerin yapısı, 38 ayrı kuruluşun birbirinden bağımsız biçimde ele geçirilmesi yerine ortak kullanılan bir uygulama veya altyapının açığından yararlanılmış olabileceği ihtimalini gündeme getirdi. Ancak saldırının kaynağı ve kullanılan yöntem henüz doğrulanmadı.
İncelenen veri setlerinin 60 megabayt ile 2,4 gigabayt arasında değiştiği bildirildi. Dosyalarda gemi programları, konteyner manifestoları, kapı hareket kayıtları, rezervasyon mesajları, EDI belgeleri, ekipman teslim tutanakları, ticari faturalar ve terminal sistemi yapılandırma bilgilerinin bulunduğu ileri sürüldü.
Nam Dinh Vu Port’a ilişkin paylaşımda 23 bin 507 EDI mesaj dosyasının ele geçirildiği iddia edildi. ILCS Pelindo için 2,4 gigabaytlık, Pusan Newport Company için 1,5 gigabaytlık, Eurogate Tanger için ise 660 megabaytlık veri bulunduğu öne sürüldü.
Grubun EUSU Logistics’ten 60 megabaytlık veri karşılığında 14 milyon dolar, ILCS Pelindo’dan 2,4 gigabaytlık veri için 2,4 milyon dolar ve Eurogate Tanger’den 6 milyon dolar istediği belirtildi. Bazı kuruluşlardan özel görüşme kanalına erişebilmek için toplam fidyenin yüzde 10’unun ön ödeme olarak talep edildiği aktarıldı.
Eylül 2026’da ortaya çıkan n0n grubunun, geleneksel fidye yazılımlarındaki gibi sistemleri şifrelemek yerine verileri ele geçirerek yayımlama tehdidiyle ödeme almaya çalıştığı bildirildi. SOCRadar, 19 Ekim’deki süre dolmadan önce iddiaların doğrulanması için kuruluşlardan gelecek açıklamaların ve grubun yayımlayabileceği verilerin takip edilmesi gerektiğini belirtti.
HABERE YORUM KAT
Türkçe karakter kullanılmayan ve büyük harflerle yazılmış yorumlar onaylanmamaktadır.